 İstanbul 20.1°C
 Ankara 16.6°C
 Şanlıurfa 16.4°C


 Berlin 29°C
KVKK'dan Pegasus ve DHL için veri ihlali duyurusu: 22 binden fazla kişi etkilendi
Yeni haberler yayınlandığında ilk siz haberdar olun.
İlgili metinler: Abonelik Sözleşmesi · KVKK Aydınlatma Metni · Çerez Politikası. Bültenlerin altındaki bağlantıyla abonelikten dilediğiniz zaman çıkabilirsiniz.
Merak ettiğiniz konuyu yazın, hemen sonuçlara ulaşın.
İsteğe bağlı. Hava durumu seçtiğiniz şehre göre gösterilir.
İsterseniz bültene de abone olun.
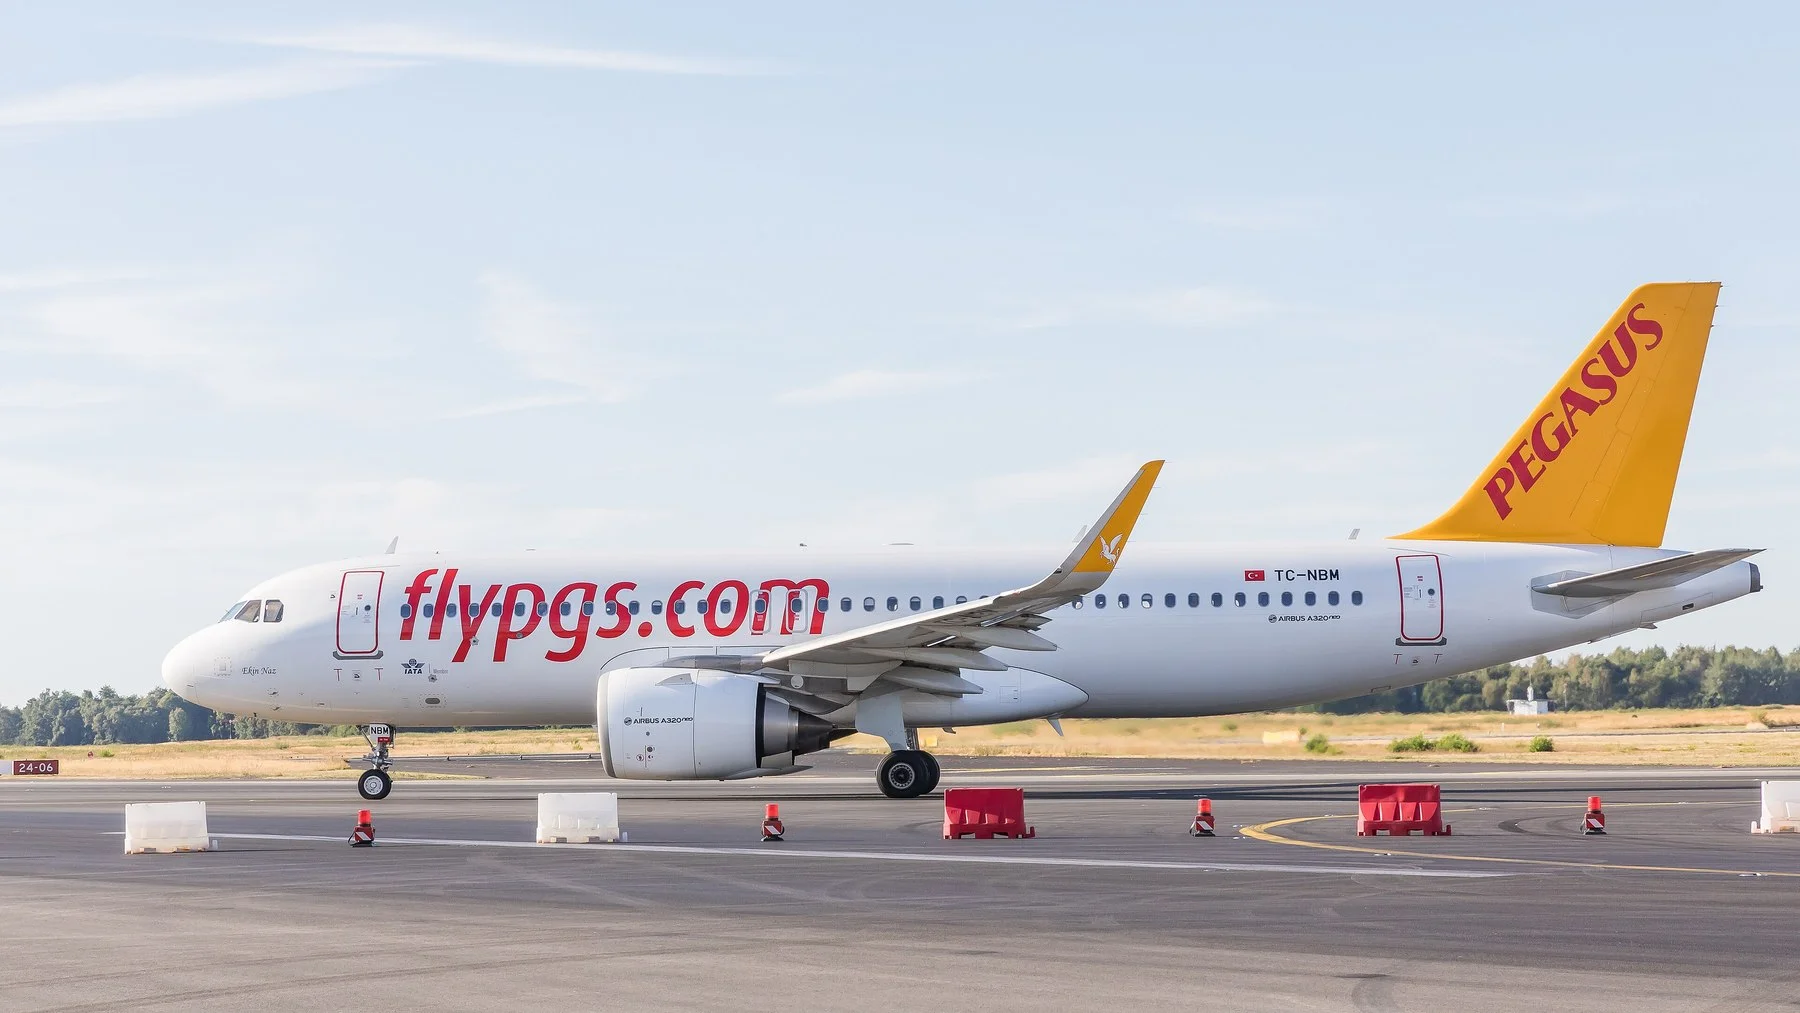
Kişisel Verileri Koruma Kurumu (KVKK), 11 Kasım 2026'da internet sitesinde yayımladığı kamuoyu duyurularıyla aralarında Pegasus Hava Taşımacılığı A.Ş. ve DHL AG'nin de bulunduğu yedi veri sorumlusunda yaşanan veri ihlallerini kamuoyuyla paylaştı. Duyurulara göre Pegasus'taki ihlalden 11 bin 762 kişinin kimlik ve iletişim verileri, DHL'deki ihlalden ise Türkiye'de çalışan 10 bin 622 kişinin kimlik, iletişim ve özlük verileri etkilendi. İki olayda etkilenen kişi sayısı toplamda 22 bini aşıyor.
Kişisel Verileri Koruma Kurulu, aynı gün aldığı kararlarla bildirimlerin Kurumun sitesinde ilan edilmesine hükmetti. Aynı listede Ethica Sigorta, Bursa Ticaret ve Sanayi Odası (BTSO), Air India, Mard-Inn Hotel'in işletmecisi Sadunoğlu İnşaat ve ABD merkezli ilaç şirketi Stemline Therapeutics'e ait ihlal bildirimleri de yer alıyor. Kurum, tüm dosyalarda incelemenin sürdüğünü belirtiyor.
KVKK duyurusuna göre Pegasus'taki ihlal 12 Ekim 2026'da başladı ve 26 Ekim'de tespit edildi. Şirketin bilgi teknolojileri talep ve geliştirme sistemine ait yönetici parolası kullanılarak sisteme yetkisiz erişim sağlandı. Veri sorumlusu, parolanın nasıl ele geçirildiğini kesin olarak belirleyemediğini bildirdi. İhlalden etkilenen 11 bin 762 kişi, çalışanlar ve kullanıcılar olarak tanımlanıyor; etkilenen veri kategorileri kimlik ve iletişim bilgileriyle sınırlı gösteriliyor. Kurul, bildirimin ilanına 11 Kasım tarihli ve 2026/2486 sayılı kararıyla hükmetti. Etkilenen kişilerin, şirketin internet sitesindeki iletişim kanallarından bilgi alabileceği belirtildi.
Olay, kamuoyuna ilk olarak sosyal medyadaki sızıntı iddialarıyla yansımıştı. Basında yer alan haberlere göre "Dark Web Intelligence" adlı bir hesap, şirketin yazılım geliştirme araçlarına ve bulut ortamına erişildiğini, yaklaşık 173 GB veri alındığını ve bunlar arasında yolcu bilgilerinin de bulunduğunu öne sürmüştü. Pegasus ise 4 Kasım'da yaptığı açıklamada tespit edilen güvenlik açığının giderildiğini, etkilenen sistemlerin şirket içi uygulama geliştirme amacıyla kullanıldığını, kritik operasyonel sistemler arasında yer almadığını ve misafir veri tabanlarının bu sistemlerde bulunmadığını bildirmişti.
KVKK'ya yapılan bildirimdeki 11 bin 762 kişilik rakam, sosyal medyada dile getirilen 173 GB'lık iddianın kapsamını doğrulamıyor. Resmi duyuruda yolcu rezervasyonu, pasaport ya da ödeme bilgisi gibi bir veri kategorisine yer verilmiyor.
DHL AG'ye ilişkin duyuruya göre ihlal, şirketin merkezi olarak yürüttüğü çalışan anketleri için hizmet aldığı bir veri işleyenin veri analiz ve raporlama ortamında yaşandı. Bu ortama yetkisiz erişim sağlandığı 2 Kasım 2026'da tespit edildi. Etkilenenlerin müşteriler değil, Türkiye'de istihdam edilen 10 bin 622 çalışan olduğu bildirildi. Sızan veriler arasında kimlik ve iletişim bilgilerinin yanı sıra özlük verileri de bulunuyor. Kurul bu dosyada 2026/2483 sayılı kararı verdi.
Listedeki diğer bildirimler de veri işleyen ve yazılım tedarikçisi kaynaklı risklere dikkat çekiyor. Ethica Sigorta'nın bildirimine göre, hasar süreçlerinde çalışılan bir danışmanlık firmasının kullandığı alt yüklenici yazılımındaki güvenlik açığı nedeniyle hasar dosyalarına yetkisiz erişim sağlandı. 15 Ocak ile 14 Şubat 2022 arasında yaşanan ihlalde 3 bin 91 kayıtta ad, soyad, T.C. kimlik numarası, poliçe ve plaka bilgileri; 657 kayıtta cep telefonu numarası, 153 kayıtta ise IBAN bilgisi yer alıyor.
BTSO ise veri tabanı hizmetinin durması üzerine yapılan kontrollerde 2 Kasım'da SQL enjeksiyonu saldırısı tespit edildiğini bildirdi. Üye firma ve kişilerin kimlik, iletişim, üyelik ve tahsilat kayıtlarının dışarı aktarıldığı, genel muhasebe kayıtlarının ise etkilenmediği belirtildi; etkilenen kişi sayısı henüz belirlenemedi. Air India'nın bildiriminde de bir veri işleyenin sistemlerindeki rezervasyon kayıtlarına 2023'ten bu yana yetkisiz erişim olduğu, kısmi rezervasyon bilgileri ile maskelenmiş kart bilgilerinin etkilendiği aktarıldı.
6698 sayılı Kişisel Verilerin Korunması Kanunu'nun 12. maddesine göre, işlenen kişisel verilerin kanuni olmayan yollarla başkalarınca elde edilmesi halinde veri sorumlusu durumu en kısa sürede hem ilgili kişiye hem de Kurula bildirmekle yükümlü. Kurul gerekli görürse bu bildirimi kendi internet sitesinde ya da başka bir yöntemle ilan edebiliyor. Kurulun yerleşik uygulamasına göre bildirimin, ihlalin öğrenilmesinden itibaren 72 saat içinde yapılması bekleniyor.
Kimlik ve iletişim bilgilerinin açığa çıkması, bu bilgilerle hazırlanan ve kişiye özel görünen dolandırıcılık mesajlarının riskini artırıyor. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı'nın 4 Kasım'da yayımladığı uyarıda; mesajlaşma ve diğer hesaplarda iki aşamalı doğrulamanın açılması, doğrulama kodlarının kimseyle paylaşılmaması, bilinmeyen bağlantılara ve reklamlara tıklanmaması öneriliyor. Başkanlık, tanıdık bir kişiden gelse bile IBAN ya da para transferi taleplerinin farklı bir kanaldan, tercihen telefonla aranarak doğrulanmasını istiyor.
Kendisini havayolu, kargo şirketi ya da işveren yetkilisi olarak tanıtan ve ihlali bahane ederek şifre, kart bilgisi veya doğrulama kodu isteyen arama ve mesajlara itibar edilmemesi, bilgi almak için yalnızca şirketlerin resmi iletişim kanallarının kullanılması gerekiyor. Para kaybı yaşayanların vakit kaybetmeden bankalarıyla iletişime geçmesi, mesaj ve hesap bilgilerini delil olarak saklayarak kolluk birimlerine ya da Cumhuriyet Başsavcılığına başvurması öneriliyor.