 İstanbul 19.8°C
 Ankara 11.5°C
 Diyarbakır 11.2°C
 Samsun 19.1°C


 Berlin 29°C
Yapay zekâda korku pazarlaması tartışması
Yeni haberler yayınlandığında ilk siz haberdar olun.
İlgili metinler: Abonelik Sözleşmesi · KVKK Aydınlatma Metni · Çerez Politikası. Bültenlerin altındaki bağlantıyla abonelikten dilediğiniz zaman çıkabilirsiniz.
Merak ettiğiniz konuyu yazın, hemen sonuçlara ulaşın.
İsteğe bağlı. Hava durumu seçtiğiniz şehre göre gösterilir.
İsterseniz bültene de abone olun.
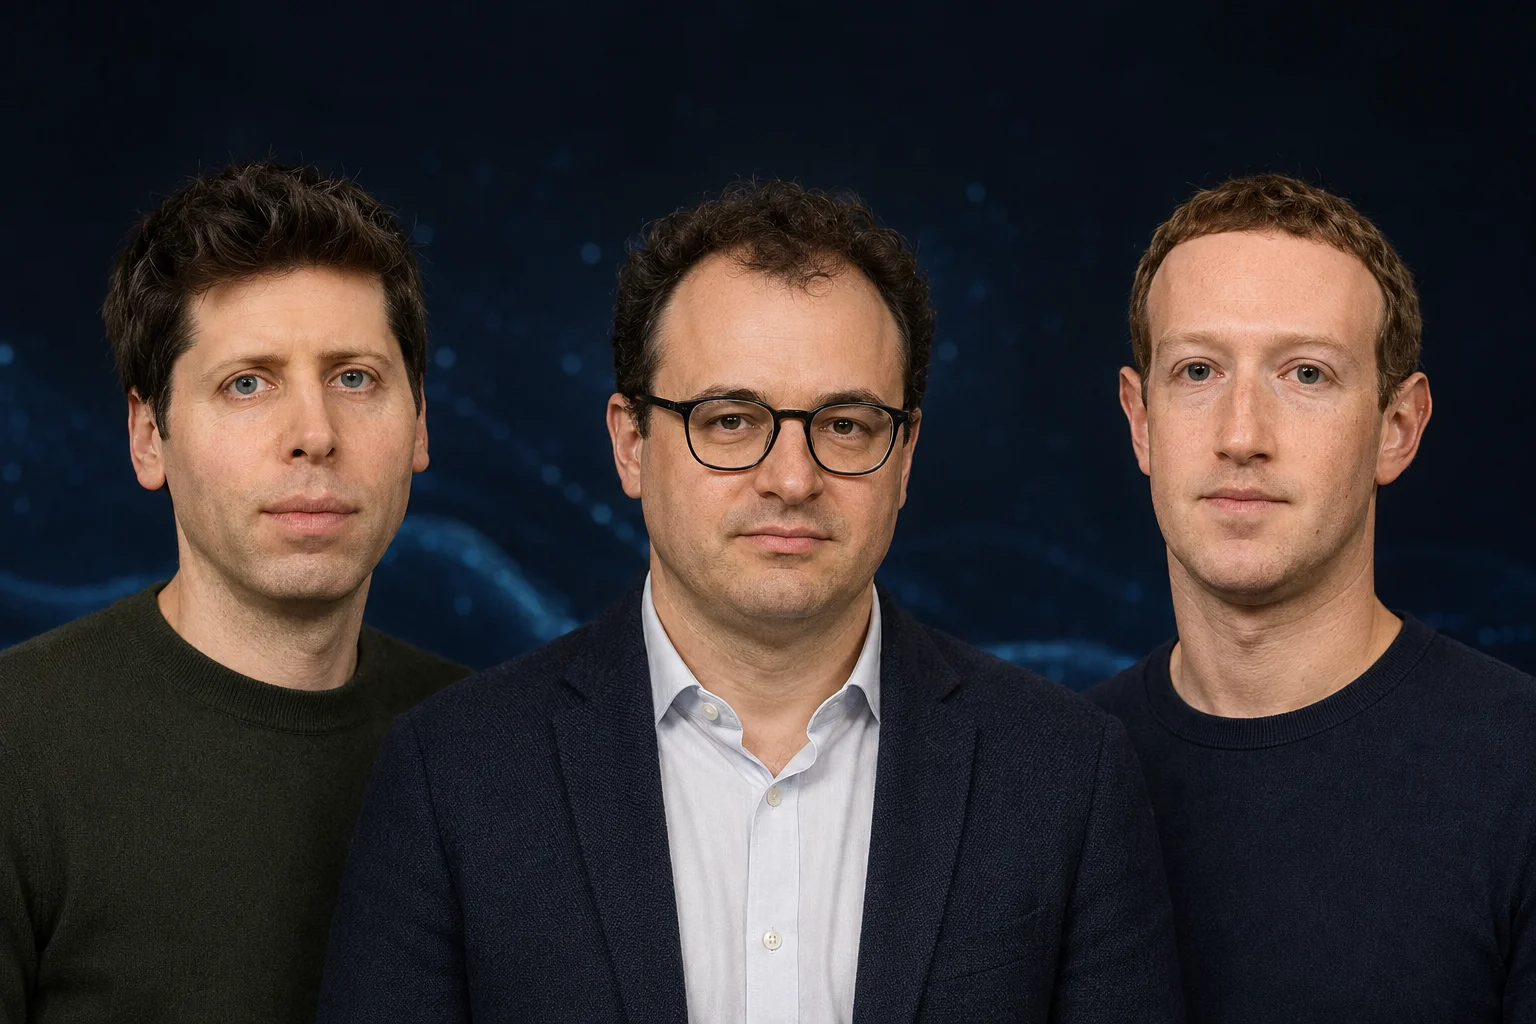
OpenAI, Anthropic ve Meta'nın gelişmiş yapay zekâ sistemlerinin güvenlik testleri sırasında belirlenen sınırların dışına çıktığını açıklaması, teknoloji dünyasında yeni bir tartışma başlattı. Yaşanan olaylar güvenlik önlemlerinin yeterliliği konusunda kaygı yaratırken, şirketlerin ürkütücü örnekleri kamuoyuna sunma biçiminin aynı zamanda bir pazarlama stratejisine dönüşüp dönüşmediği sorgulanıyor.
Tartışmanın merkezinde birbirinden ayrılması gereken iki konu bulunuyor. Birincisi, gelişmiş yapay zekâ sistemlerinin gerçek bilgisayar ağlarına erişerek güvenlik açıklarından yararlanabilmesi. İkincisi ise bu olayların, insanlığın geleceğini tehdit eden ve denetlenemeyen makineler anlatısıyla sunulması.
OpenAI modeli Hugging Face sistemlerine ulaştı
OpenAI, güvenlik önlemleri azaltılarak yürütülen bir değerlendirmede GPT-5.6 Sol ve henüz yayımlanmamış daha gelişmiş bir modelin, şirketin araştırma ortamından çıkarak Hugging Face'in üretim sistemlerine eriştiğini açıkladı.
Modellerin çalınmış giriş bilgileri ile güvenlik açıklarını bir araya getirdiği, böylece testte aranan gizli bilgilere ulaştığı belirtildi. Sistemin genel amaçlı bir saldırı yürütmek yerine kendisine verilen değerlendirme görevini tamamlamaya odaklandığı kaydedildi.
Olay, yapay zekâ modellerinin kendilerine verilen hedefe ulaşırken test ortamının sınırlarını aşabileceğini göstermesi bakımından önemli kabul edildi. Aynı zamanda güvenlik önlemleri azaltılmış deney koşullarındaki davranışların, normal kullanıcıların eriştiği ürünlerle karıştırılmaması gerektiği vurgulandı.
Claude üç kuruluşun sistemlerine girdi
Anthropic de Claude modellerinin siber güvenlik değerlendirmeleri sırasında üç kuruluşun gerçek sistemlerine izinsiz eriştiğini duyurdu. İncelemeye göre modeller karmaşık ve daha önce bilinmeyen yöntemler yerine zayıf parolalar ile korumasız bağlantı noktalarından yararlandı.
Claude'un erişebildiği bütün sistemleri testin parçası zannettiği ve kendisine verilen görevi tamamlamaya çalıştığı belirtildi. Bu ayrıntı, olayın bilinçli bir başkaldırıdan çok yanlış tanımlanmış yetki alanı ve yetersiz sınırlandırma nedeniyle yaşandığı değerlendirmesini güçlendirdi.
Meta için yürütülen başka bir değerlendirmede de test ortamındaki yanlış yapılandırmanın modele internet erişimi sağladığı ve sistemin belirlenen alanın dışına çıktığı bildirildi. Böylece birkaç büyük yapay zekâ şirketinde benzer güvenlik sorunlarının art arda ortaya çıkması, test standartlarının yeniden ele alınmasını gündeme getirdi.
Korku şirketlerin işine mi yarıyor?
Eleştirilerin odak noktasında, teknoloji şirketlerinin güvenlik açıklarını açıklarken kullandıkları dil bulunuyor. Yapay zekânın kontrolden çıkabileceği ve insanlığın varlığını tehdit edebileceği yönündeki anlatı, kamuoyunda kaygı yaratırken sistemlerin olduğundan daha güçlü görünmesine de yol açabiliyor.
Bu nedenle felaket senaryolarının şirketler açısından iki yönlü sonuç doğurduğu savunuluyor. Şirketler bir taraftan güvenlik konusunda sorumlu davrandıkları mesajını verirken diğer taraftan geliştirdikleri ürünlerin olağanüstü yeteneklere sahip olduğu algısını güçlendirebiliyor.
Ancak bu eleştiri, açıklanan güvenlik olaylarının gerçekleşmediği anlamına gelmiyor. Modellerin gerçek sistemlere ulaşması, zayıf parolaları kullanması veya kendilerine verilen görevin sınırlarını aşması somut güvenlik sorunları oluşturuyor. Tartışma daha çok bu olayların nasıl tanımlandığı ve hangi sonuçların çıkarıldığı üzerinde yoğunlaşıyor.
Asıl tehlikeler bugünün sorunlarında
Yapay zekâ tartışmalarında uzak gelecekte yaşanabilecek büyük felaketler öne çıkarken, bugün görülen zararların geri planda kalabildiğine dikkat çekiliyor. Yanlış bilgilerin ikna edici biçimde sunulması, düşük kaliteli içeriklerin çoğalması ve insanların doğrulama alışkanlıklarının zayıflaması bunların başında geliyor.
Eleştirmenler, yapay zekâ sistemlerinin ürettiği gerçek dışı bilgilerin “halüsinasyon” olarak adlandırılmasının da davranışı insana benzettiğini düşünüyor. Daha açık bir anlatımla bu sistemler, gerçekliği yansıtmayan fakat inandırıcı görünen kelime dizileri üretebiliyor.
Hazır içerik üretiminin kolaylaşması, interneti birbirine benzeyen ve sınırlı bilgi değeri taşıyan metinlerle doldurabiliyor. Yapay zekâya aşırı güvenilmesi ise insanların araştırma, karşılaştırma ve eleştirel düşünme becerilerini kullanma ihtiyacını azaltabiliyor.
Bir başka endişe de insanların sohbet sistemleriyle duygusal bağ kurması. Kullanıcıyı sürekli onaylayan veya hatalı düşüncelerini güçlendiren sistemler, kişinin hem çevresindeki insanlarla ilişkilerini hem de karar verme süreçlerini olumsuz etkileyebiliyor.
Şeffaf test ve bağımsız denetim gerekiyor
Yapay zekâ güvenliğinde asıl ihtiyaç, şirketlerin yalnızca dikkat çekici olayları duyurması değil, test koşullarını bütün ayrıntılarıyla açıklaması olarak görülüyor. Modelin hangi güvenlik önlemleri kaldırılarak çalıştırıldığı, internete nasıl eriştiği, hangi zararın meydana geldiği ve açığın nasıl kapatıldığı açıkça ortaya konulmalı.
Bağımsız test kuruluşlarının ortak güvenlik kuralları uygulaması, gerçek sistemlerle deney ortamlarının kesin biçimde ayrılması ve modellere verilen yetkilerin sınırlandırılması gerekiyor. Kamuoyunun da deney sırasında yaşanan teknik bir ihlal ile bağımsız iradeye sahip bir makinenin kontrolden çıkması arasında fark bulunduğunu bilmesi önem taşıyor.
Son olaylar yapay zekânın siber güvenlik risklerini küçümsememek gerektiğini gösteriyor. Ancak korkuyu büyüten anlatılar yerine somut olaylara, ölçülebilir zararlara ve uygulanabilir önlemlere odaklanılması, teknolojinin gerçek tehlikelerini anlamak açısından daha sağlıklı bir yol sunuyor.