 İstanbul 19.8°C
 Ankara 11.5°C
 Diyarbakır 11.2°C
 Samsun 19.1°C


 Berlin 29°C
Kulaklıklarda dinlenme riski
Yeni haberler yayınlandığında ilk siz haberdar olun.
İlgili metinler: Abonelik Sözleşmesi · KVKK Aydınlatma Metni · Çerez Politikası. Bültenlerin altındaki bağlantıyla abonelikten dilediğiniz zaman çıkabilirsiniz.
Merak ettiğiniz konuyu yazın, hemen sonuçlara ulaşın.
İsteğe bağlı. Hava durumu seçtiğiniz şehre göre gösterilir.
İsterseniz bültene de abone olun.
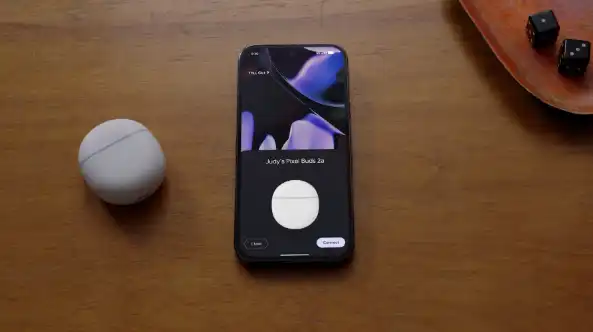
Teknoloji dünyasında ses getiren yeni bir güvenlik araştırması, bluetooth kulaklık ve hoparlör kullanıcılarını tedirgin etti. Belçika'daki KU Leuven Üniversitesi Bilgisayar Güvenliği ve Endüstriyel Kriptografi grubu araştırmacıları, Google Fast Pair (Hızlı Eşleşme) protokolünü kullanan 17 farklı cihaz modelinde kritik bir güvenlik açığı saptadı. "WhisperPair" adı verilen bu zafiyet, kötü niyetli kişilerin cihazlara sızarak mikrofonu açmasına, ses enjekte etmesine ve hatta kullanıcının yerini tespit etmesine imkan tanıyor.
15 saniyede ele geçirilebilir
Wired dergisinde yayınlanan rapora göre, saldırganların bu açığı kullanabilmesi için karmaşık donanımlara ihtiyacı yok. KU Leuven araştırmacısı Sayon Duttagupta, saldırının bluetooth menzili içerisindeki bir cihazın model numarasını bilmekle başladığını ve işlemin 15 saniyeden kısa sürdüğünü belirtti. Duttagupta, "Sokakta kulaklığınızla müzik dinlerken yürüyorsunuz. 15 saniyeden kısa bir sürede cihazınızı ele geçirebiliriz. Bu da mikrofonu açıp ortam seslerinizi dinleyebileceğimiz anlamına geliyor" diyerek tehlikenin boyutuna dikkat çekti.
Hangi markalar risk altında
Araştırmacılar, bu açığın Google'ın protokolünü hatalı uygulayan donanım ortaklarından kaynaklandığını belirtiyor. Etkilenen 17 cihazın üreticileri arasında Sony, Jabra, JBL, Marshall, Xiaomi, Nothing, OnePlus, Soundcore, Logitech ve bizzat Google bulunuyor. Google, kendi üretimi olan Pixel Buds modellerinin yamalandığını ve güvende olduğunu açıkladı. Ancak diğer markaların kullanıcılarının cihaz yazılımlarını (firmware) kontrol etmeleri gerekiyor.
Google sorunu kabul etti
Engadget'a konuşan bir Google sözcüsü, güvenlik araştırmacılarıyla iş birliği yaptıklarını ve sorunun farkında olduklarını belirtti. Şirket, eylül ayında donanım ortaklarına önerilen düzeltmeleri gönderdiğini ve sertifikasyon araçlarını güncellediğini ifade etti. Google, saldırının gerçekleştirilmesi için birden fazla aşama gerektiğini ve şimdiye kadar laboratuvar ortamı dışında bir istismar tespit edilmediğini vurguladı.
Konum takibi de mümkün
Risk sadece sesin dinlenmesiyle sınırlı değil. Araştırmacılar, eğer bir ses aksesuarı daha önce bir Google hesabıyla eşleştirilmemişse, bilgisayar korsanlarının cihazı kendi hesaplarına bağlayabileceğini belirtiyor. Bu durumda saldırganlar, Google'ın "Find Hub" aracını kullanarak cihazın ve dolayısıyla kullanıcının konumunu anlık olarak takip edebilir. Google bu senaryo için bir yama yayınladığını söylese de, araştırmacılar yamadan saatler sonra bu engeli aşmanın bir yolunu bulduklarını iddia etti.
Kullanıcılar ne yapmalı
Uzmanlar, bluetooth kulaklık ve hoparlör kullanan herkesin cihazlarını derhal güncellemesini öneriyor. OnePlus gibi bazı firmalar sorunu incelediklerini ve gerekli adımları atacaklarını duyurdu. Ancak araştırmacıların en büyük endişesi, birçok kullanıcının güncellemeler için gerekli olan üçüncü taraf mobil uygulamaları yüklememesi ve bu nedenle cihazların savunmasız kalmaya devam etmesi.
Kullanıcıların kullandıkları markanın resmi uygulamasını indirerek en son aygıt yazılımı sürümüne sahip olup olmadıklarını kontrol etmeleri hayati önem taşıyor.