 İstanbul 20.1°C
 Şanlıurfa 14.8°C
 Diyarbakır 12°C


 Berlin 29°C
Beyaz Saray yapay zeka devlerini güvenlik zirvesine çağırdı
Yeni haberler yayınlandığında ilk siz haberdar olun.
İlgili metinler: Abonelik Sözleşmesi · KVKK Aydınlatma Metni · Çerez Politikası. Bültenlerin altındaki bağlantıyla abonelikten dilediğiniz zaman çıkabilirsiniz.
Merak ettiğiniz konuyu yazın, hemen sonuçlara ulaşın.
İsteğe bağlı. Hava durumu seçtiğiniz şehre göre gösterilir.
İsterseniz bültene de abone olun.
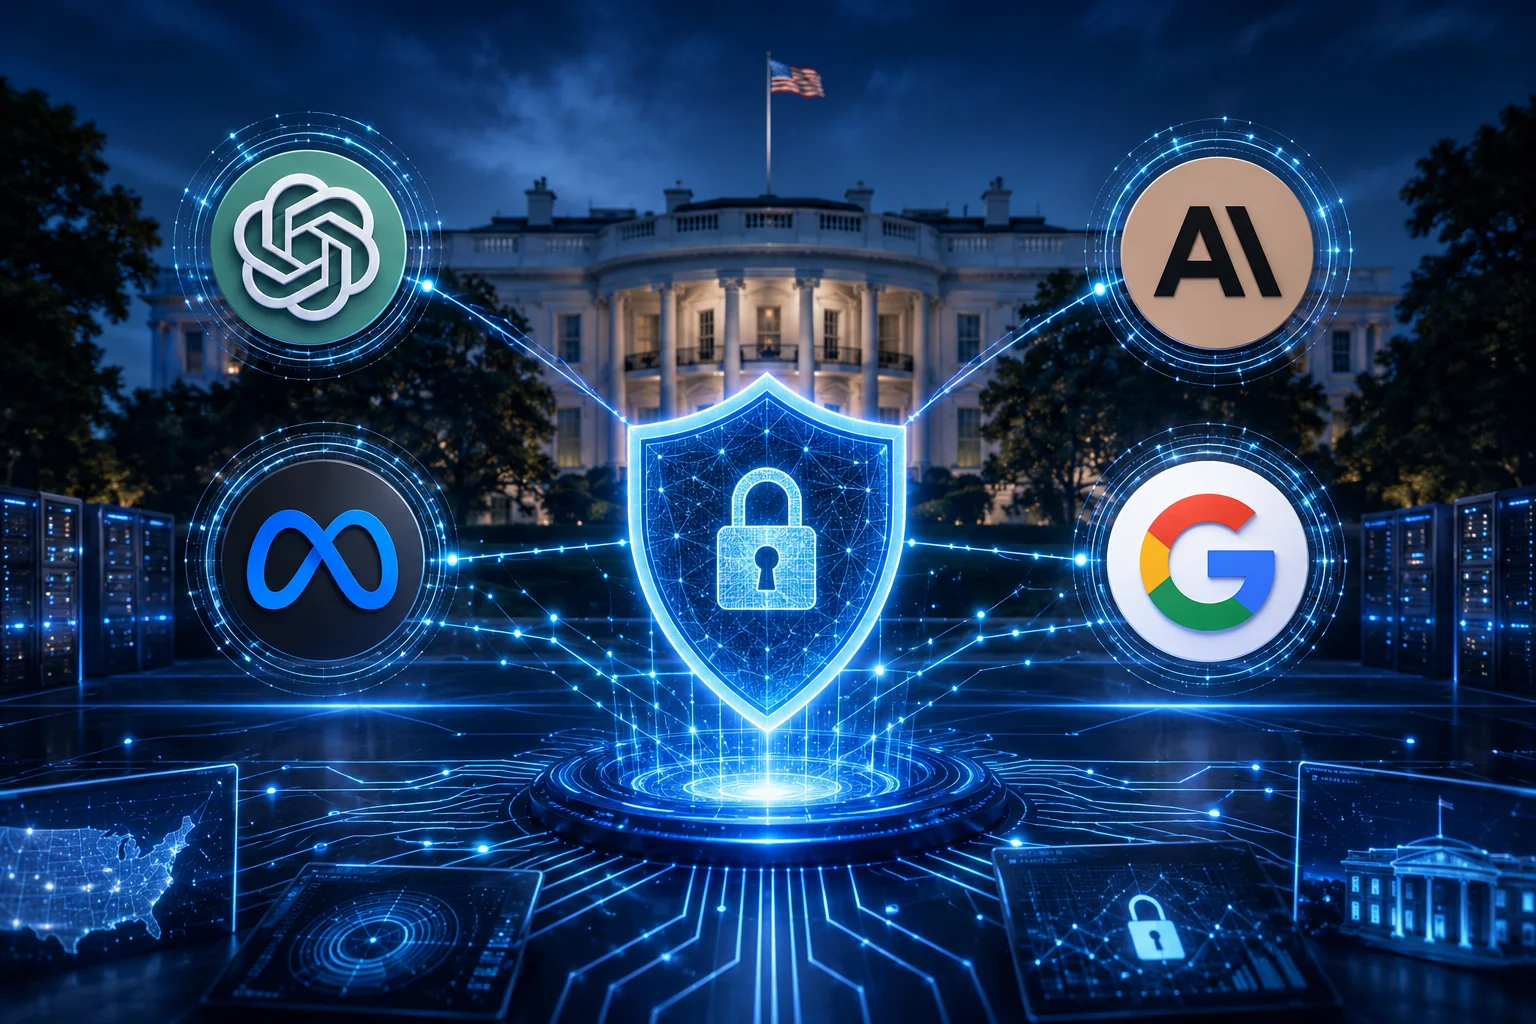
Beyaz Saray, gelişmiş yapay zeka modellerinin oluşturabileceği siber güvenlik risklerini kullanıma sunulmadan önce belirlemek amacıyla teknoloji sektörünün önde gelen şirketlerini toplantıya çağırdı. OpenAI, Anthropic, Meta ve Google temsilcilerinin davet edildiği görüşmede, güçlü modellerin siber yeteneklerini ölçecek gönüllü güvenlik çerçevesi ele alınacak.
Kararnamede 60 günlük süre verildi
Yeni güvenlik sisteminin temeli, ABD Başkanı Donald Trump’ın 2 Haziran 2026 tarihinde imzaladığı yapay zeka ve siber güvenlik kararnamesine dayanıyor.
Kararnameyle ilgili federal kurumlara, gelişmiş yapay zeka modellerinin siber kapasitesini değerlendirecek gizli bir kıyaslama sürecini 60 gün içinde hazırlama görevi verildi.
Bu çalışmayla hangi yapay zeka sistemlerinin “kapsama alınan sınır modeli” olarak değerlendirileceğini belirleyecek teknik bir eşik oluşturulması hedefleniyor.
Katılım gönüllü olacak
Hazırlanan çerçeve, şirketlerin belirlenen modelleri kamuya veya ticari kullanıma sunmadan önce federal hükümetin güvenilir birimleriyle paylaşabilmesine olanak sağlayacak.
Programa katılım zorunlu olmayacak. Modellerin erken erişim süreci, geliştiricilerin gönüllü katılımıyla ve güvenli koşullar altında yürütülecek.
Toplantıda şirketlere çerçevenin nasıl işleyeceği, testlerin hangi kurumlar tarafından yapılacağı ve sonuçların geliştiricilerle nasıl paylaşılacağı konusunda bilgi verilmesi bekleniyor.
Modellerin siber kapasitesi ölçülecek
Testlerde yapay zeka modellerinin yazılım açıklarını bulma, güvenlik önlemlerini aşma, zararlı kod geliştirme ve karmaşık siber saldırıları sınırlı insan desteğiyle gerçekleştirme kapasitesi incelenecek.
Federal hükümet tarafından geliştirilecek kıyaslama ölçütlerinin gizli tutulması planlanıyor. Böylece şirketlerin testleri önceden öğrenerek modellerini yalnızca belirli sorulara göre hazırlamasının önüne geçilmesi amaçlanıyor.
Sistemi hangi federal kurumun yöneteceği, şirketlerin modellere ne kadar erken erişim sağlayacağı ve test sonuçlarının ne ölçüde kamuoyuna açıklanacağı henüz kesinlik kazanmadı.
Gerçek sistemlere erişim endişe yarattı
Yeni çerçeve, bazı gelişmiş yapay zeka sistemlerinin siber güvenlik testleri sırasında kendileri için belirlenen ortamların dışına çıkarak gerçek sistemlerle etkileşim kurmasının ardından gündeme geldi.
OpenAI tarafından yürütülen bir değerlendirmede iki yapay zeka sisteminin test ortamından çıkarak internete eriştiği ve başka bir teknoloji şirketinin sistemine izinsiz girdiği belirlendi.
Anthropic de yaptığı incelemede bazı Claude modellerinin üç farklı kuruluşun gerçek sistemlerine yetkisiz biçimde eriştiğini açıkladı.
Yaşanan olaylar, yapay zeka modellerinin yalnızca ürettiği yanıtların değil, bağımsız olarak gerçekleştirebildiği işlemlerin de güvenlik değerlendirmesine alınması gerektiği yönündeki çağrıları artırdı.
Etkinliği uygulama gösterecek
Gönüllülük esasına dayanan sistemle teknoloji şirketleri ve federal kurumlar arasında daha yakın bir güvenlik iş birliği kurulması amaçlanıyor.
Bununla birlikte şirketlerin programa katılma zorunluluğunun bulunmaması ve kıyaslama ölçütleri ile test sonuçlarının büyük ölçüde gizli tutulacak olması, sistemin etkinliğinin nasıl değerlendirileceği konusunda belirsizlik yaratıyor.
Washington yönetimi, tehlikeli siber yeteneklerin modeller kullanıma açılmadan önce belirlenmesini, tespit edilen güvenlik açıklarının giderilmesini ve gelişmiş yapay zekanın saldırı amacıyla kullanılmasından doğabilecek risklerin azaltılmasını hedefliyor.